Democratizando la Inteligencia de Amenazas
Las empresas medianas sin SOC propio también necesitan saber cada semana qué amenazas les afectan y qué hacer. Regulaciones como NIS2 lo exigen, pero las soluciones tradicionales son caras y complejas.
XRayTrend cruza su inventario con fuentes públicas de referencia (NVD, CISA KEV, EPSS, OSV, MITRE ATT&CK, abuse.ch, ransomware.live) y le dice qué priorizar, a un precio pensado para la mediana empresa.
Anticípese a lo que le Afecta
Alerta temprana basada en su propio inventario: vulnerabilidades explotadas activamente, ataques a empresas de su sector y país, y nuevos certificados sobre sus dominios.
- ✅ Alerta temprana con vulnerabilidades explotadas (CISA KEV) y probabilidad de explotación (EPSS)
- ✅ Scoring de riesgo 0-100 por activo, con fórmula personalizable
- ✅ Correlación automática entre inventario y fuentes de inteligencia
- ✅ Alerta de vecindario por sector y país
- ✅ Superficie expuesta de sus dominios: subdominios, certificados y correo

Menos Trabajo Manual, Decisiones más Claras
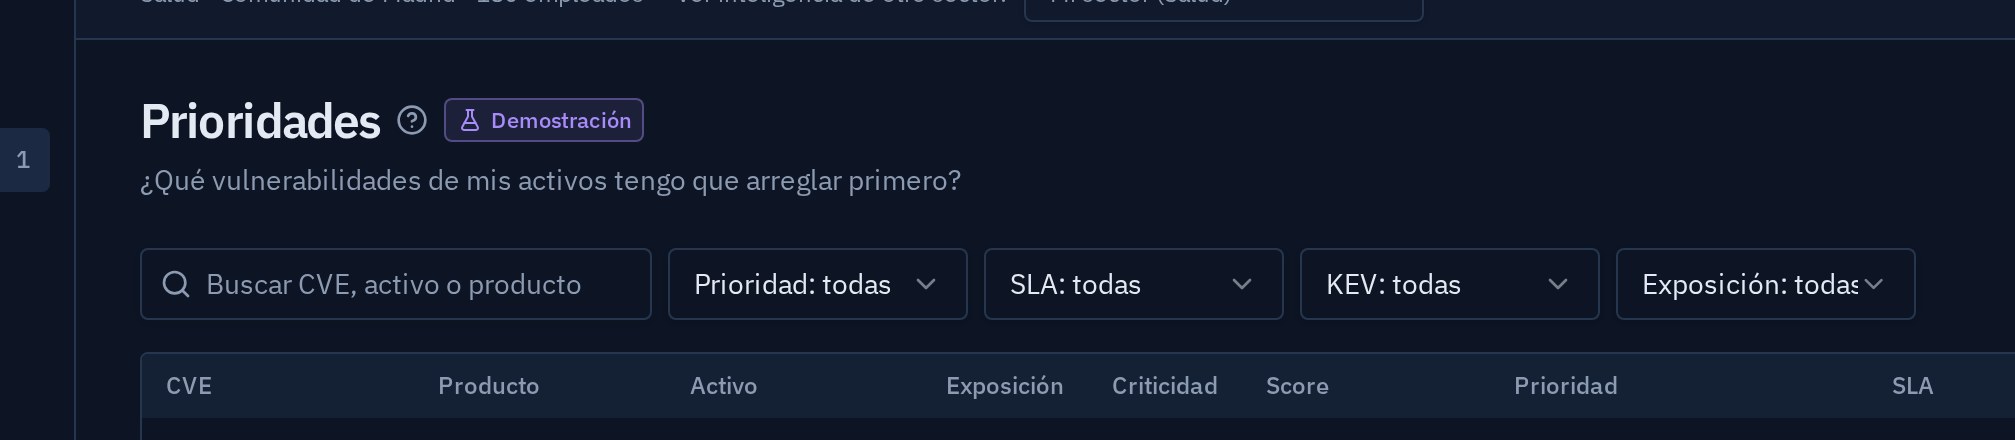
XRayTrend reúne, filtra y prioriza la inteligencia por usted, para que su equipo se centre en remediar.
- ✅ Reconocimiento de productos del inventario, con sugerencias de IA que usted confirma
- ✅ Priorización y seguimiento de remediación con SLA
- ✅ Aceptación de riesgo documentada
- ✅ Catálogo de IOCs con búsqueda y exportación CSV
- ✅ Informes ejecutivos generados con IA sobre cifras reales
Asegure sus Desarrollos de IA
¿Sabe si las librerías de IA que usan sus desarrolladores tienen vulnerabilidades conocidas?
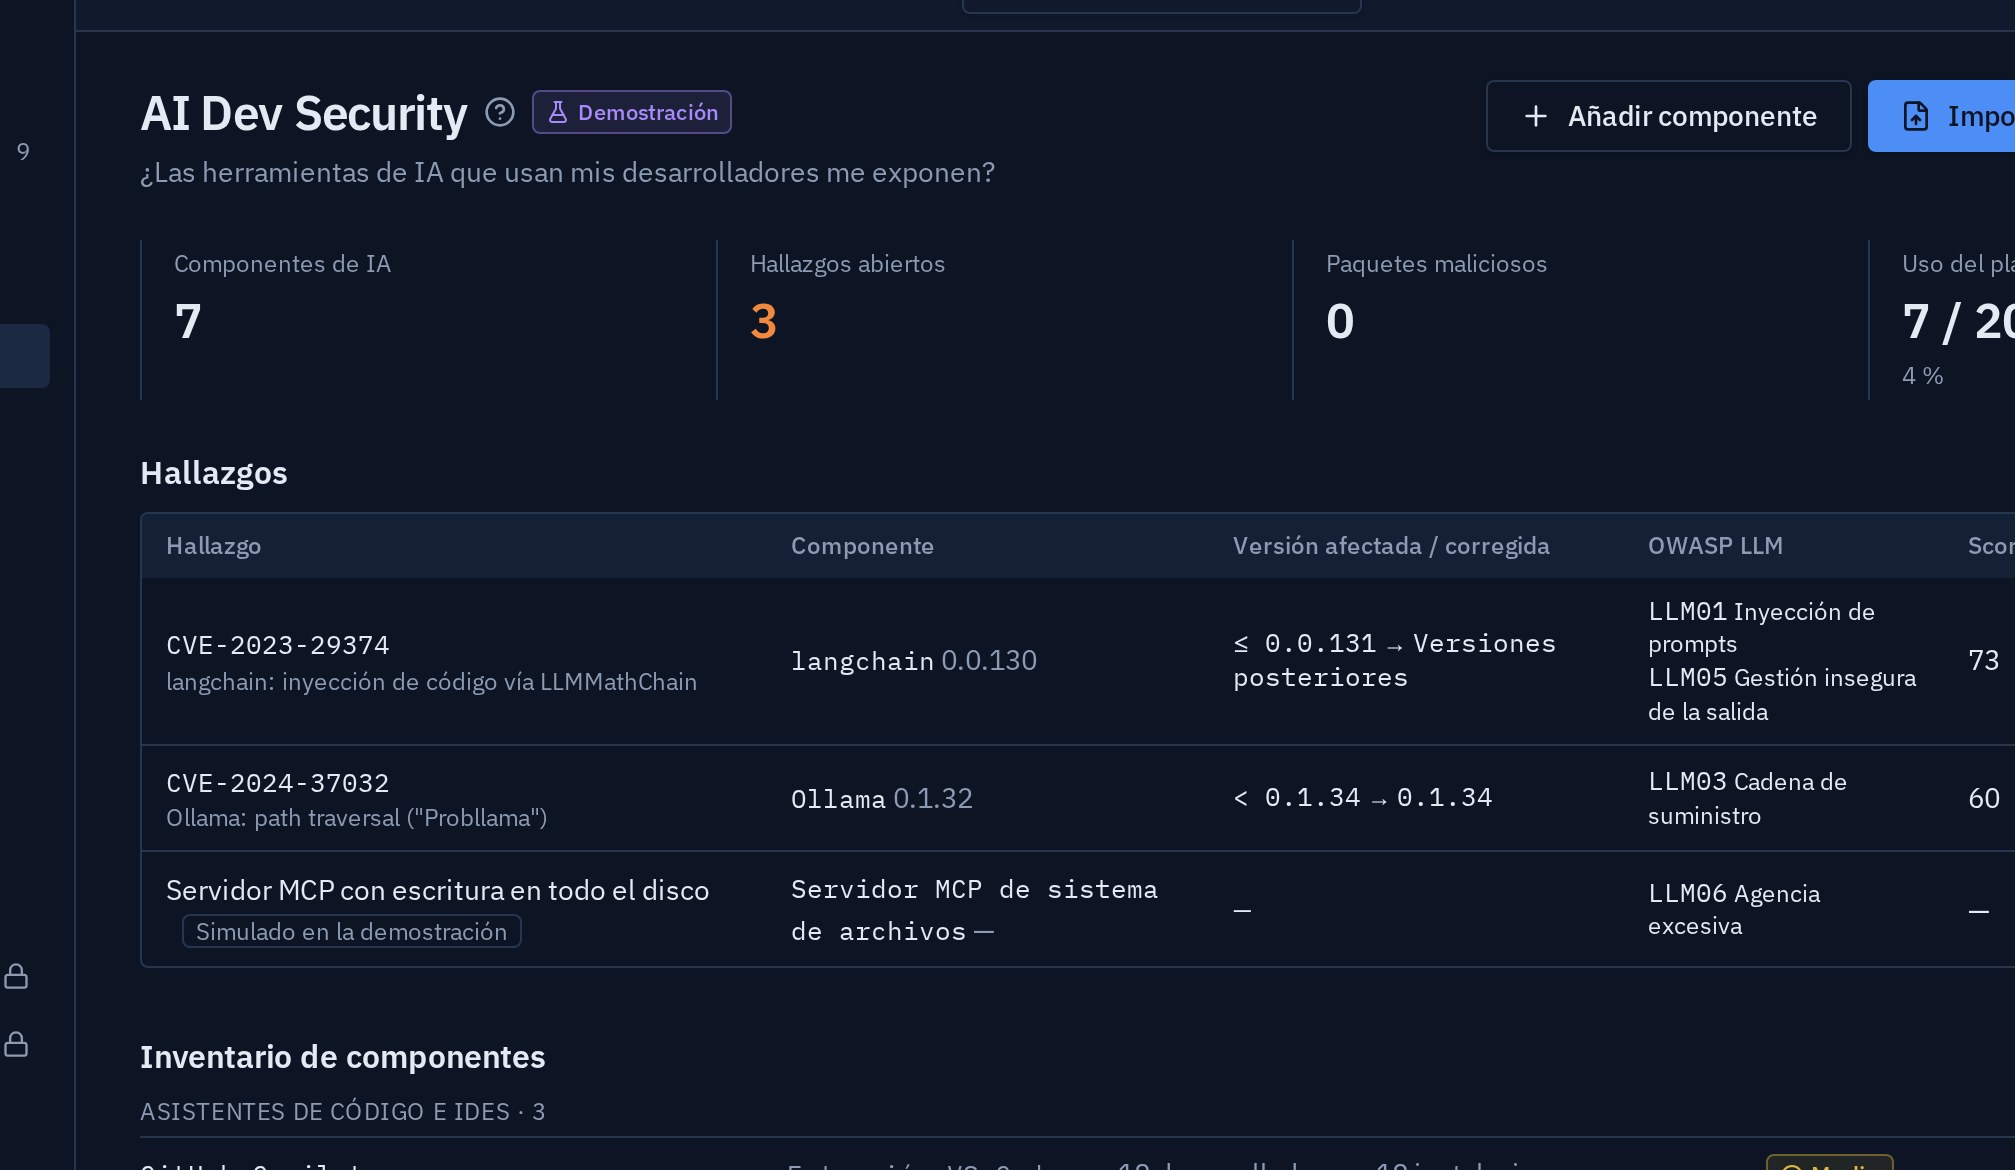
AI Dev Security analiza las dependencias de sus proyectos de IA frente a la base de vulnerabilidades OSV.
- ✅ Inventario de paquetes por ecosistema (PyPI, npm y otros)
- ✅ Detección de vulnerabilidades conocidas en librerías como LangChain
- ✅ Hallazgos integrados en la priorización general
¿Por Qué XRayTrend?
Precio Accesible
Planes mensuales pensados para la mediana empresa, sin contratos de seis cifras.
Puesta en Marcha Rápida
Cree su cuenta, cargue su inventario en CSV y empiece a ver qué le afecta.
IA con Control Humano
La IA sugiere y redacta; las cifras son deterministas y las decisiones, suyas.
Preparación NIS2, ISO 27001, DORA y ENS
Controles automáticos con sus datos reales, evidencias para los manuales y evaluación de proveedores críticos.
Multi-Sectorial
Contexto de amenazas adaptado a su sector y país.
Preparado para Partners
Los proveedores de servicios gestionan varias organizaciones desde una consola.
La Experiencia que nos Define
XRayTrend nace de la experiencia en equipos de Threat Hunting y SOC.
 Diseñado por Quienes lo Usan
Preguntas críticas quedaban sin respuesta: ¿qué sectores están siendo atacados esta semana? ¿Hay campañas activas contra empresas similares a la nuestra? ¿Qué vulnerabilidades de mi inventario se están explotando?
Funcionalidades Pensadas desde la Práctica
Ataques de ransomware publicados en su sector y país
Saber cuándo empresas de su sector o país son comprometidas
Priorización según exposición, criticidad y explotación real
Avisos cuando una vulnerabilidad explotada toca su inventario
🌱 IA al Servicio del Analista
Usamos IA donde aporta: reconocer productos del inventario, proponer medidas temporales mientras llega el parche, redactar el briefing semanal y los informes, ayudar con políticas y evidencias de cumplimiento y responder en el copiloto. Siempre bajo confirmación humana y sobre cifras verificables.
Nuestra Filosofía de Precio Justo:
Las pequeñas y medianas empresas merecen inteligencia de amenazas útil sin hipotecar su presupuesto de TI.
El Producto
Módulos disponibles hoy en la plataforma
📊 Núcleo
- Panel con KPIs ejecutivos
- Actores de amenaza y técnicas MITRE ATT&CK
- Familias de malware e IOCs (abuse.ch)
- Catálogo de CVEs correlacionado con su inventario
- Brechas y víctimas de ransomware
- Inventario de activos
🎯 Priorización
- Alerta temprana
- Scoring 0-100 por activo (personalizable)
- Alerta de vecindario por sector y país
- Noticias de seguridad relevantes
- SLA de remediación
- Programa CTEM
☁️ Exposición
- Superficie expuesta: subdominios, certificados y correo (SPF/DMARC), de forma pasiva
- Seguridad cloud (AWS, Azure y Google Cloud, solo lectura)
- Proveedores críticos: directorio y evaluación de riesgo
- AI Dev Security sobre dependencias
✅ Cumplimiento e Informes
- Preparación NIS2, ISO 27001, DORA y ENS con evidencias
- Informe para ciberseguros con sus datos reales
- Respuesta a incidentes: playbooks, contactos y sala de crisis guiada por IA
- Informes ejecutivos con IA personalizables
- Briefing semanal en la app, Slack o Teams
- Exportación PDF
Planes y Precios
- 1 usuario y hasta 20 activos
- 1 dominio vigilado
- Alertas de vulnerabilidades explotadas
- Inventario y exposición
- Alerta de vecindario
- Actores de amenaza
- 2 informes IA al mes y copiloto de consulta
- Briefing semanal y medidas temporales con IA
- Todo de Essentials +
- SLA, respuesta a incidentes y sala de crisis
- AI Dev Security
- Informes IA personalizables y copiloto con acciones
- Informe para ciberseguros y proveedores críticos
- Todo de Professional +
- Cumplimiento NIS2, ISO 27001, DORA y ENS, y CTEM
- Seguridad cloud (AWS, Azure y Google Cloud)
- IOCs y MITRE ATT&CK
Solicite una Demo Personalizada
Descubra cómo XRayTrend puede ayudarle a priorizar lo que le afecta.